Rollen, Kontrollen und Evidence formen eine prüfbare AI-Act-Entscheidungsarchitektur.
Vier Dokumente. 91 Seiten.Eine Entscheidungsspur.
Kein weiterer Überblick über den AI Act, sondern ein zusammenhängendes Betriebsmodell: von Führung und Risikoappetit über prüfbare Kontrollen und ausführbare Abläufe bis zur technischen Absicherung von Plattform, Daten und Integrationen.
Führung und Lifecycle
Evidence und Tests
Workflows und Handoffs
Technische Baseline
Die schwierige Entscheidung beginnt vor der Technik.
Eine neue AI-Anwendung wirkt zunächst oft harmlos: ein Assistent für Mitarbeitende, ein Tool für Kundenanfragen, eine Erweiterung im Entwicklungsprozess. Die eigentliche Frage liegt darunter. Welchen Entscheid verändert das System, welche Daten sieht es, wer verlässt sich auf sein Ergebnis und was geschieht, wenn sich Modell, Zweck oder Lieferant ändern?
Genau dort geraten Fachbereich, Informationssicherheit, Compliance, Datenschutz, Modellrisiko und Betrieb leicht aneinander vorbei. Der EU AI Act bringt eigene Pflichten mit. Für Finanzinstitute kommen bestehende Anforderungen an ICT-Risiko, Auslagerungen und Resilienz hinzu. Das Framework macht aus diesen Perspektiven keinen zusätzlichen Gremienprozess. Es schafft einen gemeinsamen Verlauf von der Idee bis zur Stilllegung.
AI Governance Framework for Financial Institutions beginnt deshalb nicht mit einer Regulierungsfolie. Es ordnet zuerst die Entscheidung: beabsichtigte Nutzung, verantwortliche Person, angemessene Kontrolltiefe und die Evidence, die vor und nach einer Freigabe verfügbar sein muss.
Verantwortung festlegen
Die Führung klärt Ziel, Risikoappetit, Rollen und Eskalation. Damit eine AI-Nutzung nicht zwischen Fachbereich und Technik hängen bleibt.
Geschäftsleitung · CISO · Governance
Entscheidungen prüfbar machen
Kontrollen beschreiben nicht nur einen Sollzustand. Sie benennen Owner, Takt, Nachweis und den Umgang mit Abweichungen.
CISO · Compliance · Risk · Revision
Im Alltag handlungsfähig bleiben
Intake, Einstufung, Freigabe, Änderung und Incident folgen einem Ablauf, den Teams tatsächlich anwenden können.
AI Owner · Fachbereich · IT · Einkauf
Die technische Grundlage sichern
Daten, Zugriffe, Integrationen, Agenten, RAG und MCP erhalten einen klaren Platz in der Sicherheitsarchitektur.
CISO · Security · SOC · DevSecOps
Die Qualität steckt nicht in der Seitenzahl. Sie steckt in den Entscheidungen.
Das Framework übersetzt regulatorische und technische Anforderungen in ein Modell, das Führung, Kontrollfunktionen und Betrieb gemeinsam verwenden können. Jede Ebene beantwortet eine andere Managementfrage und übergibt ein nachvollziehbares Ergebnis an die nächste.
Wer darf unter welchem Risikoappetit entscheiden?
Portfolio, Rollen, Eskalation und Assurance verbinden die einzelne AI-Nutzung mit der Verantwortung der Geschäftsleitung.
Woran lässt sich Umsetzung tatsächlich erkennen?
Der Control Standard verbindet Anwendbarkeit, Mindestanforderung, Evidence, Testverfahren und Fail Criteria – statt nur abstrakte Sollsätze aufzulisten.
Wer macht wann was und an wen wird übergeben?
Die operativen Workflows benennen Trigger, Owner, Input, Schritte, Entscheidung, Ergebnis, Nachweis und Handoff.
Ist die AI unter realen Bedingungen sicher betreibbar?
IAM, Daten, RAG, Vector-Datenbanken, Agenten, Tool Calling, MCP, Secrets, Monitoring, Abuse Tests und Forensik erhalten konkrete Anforderungen.
Eine Freigabe ist kein Moment. Sie muss im Betrieb Bestand haben.
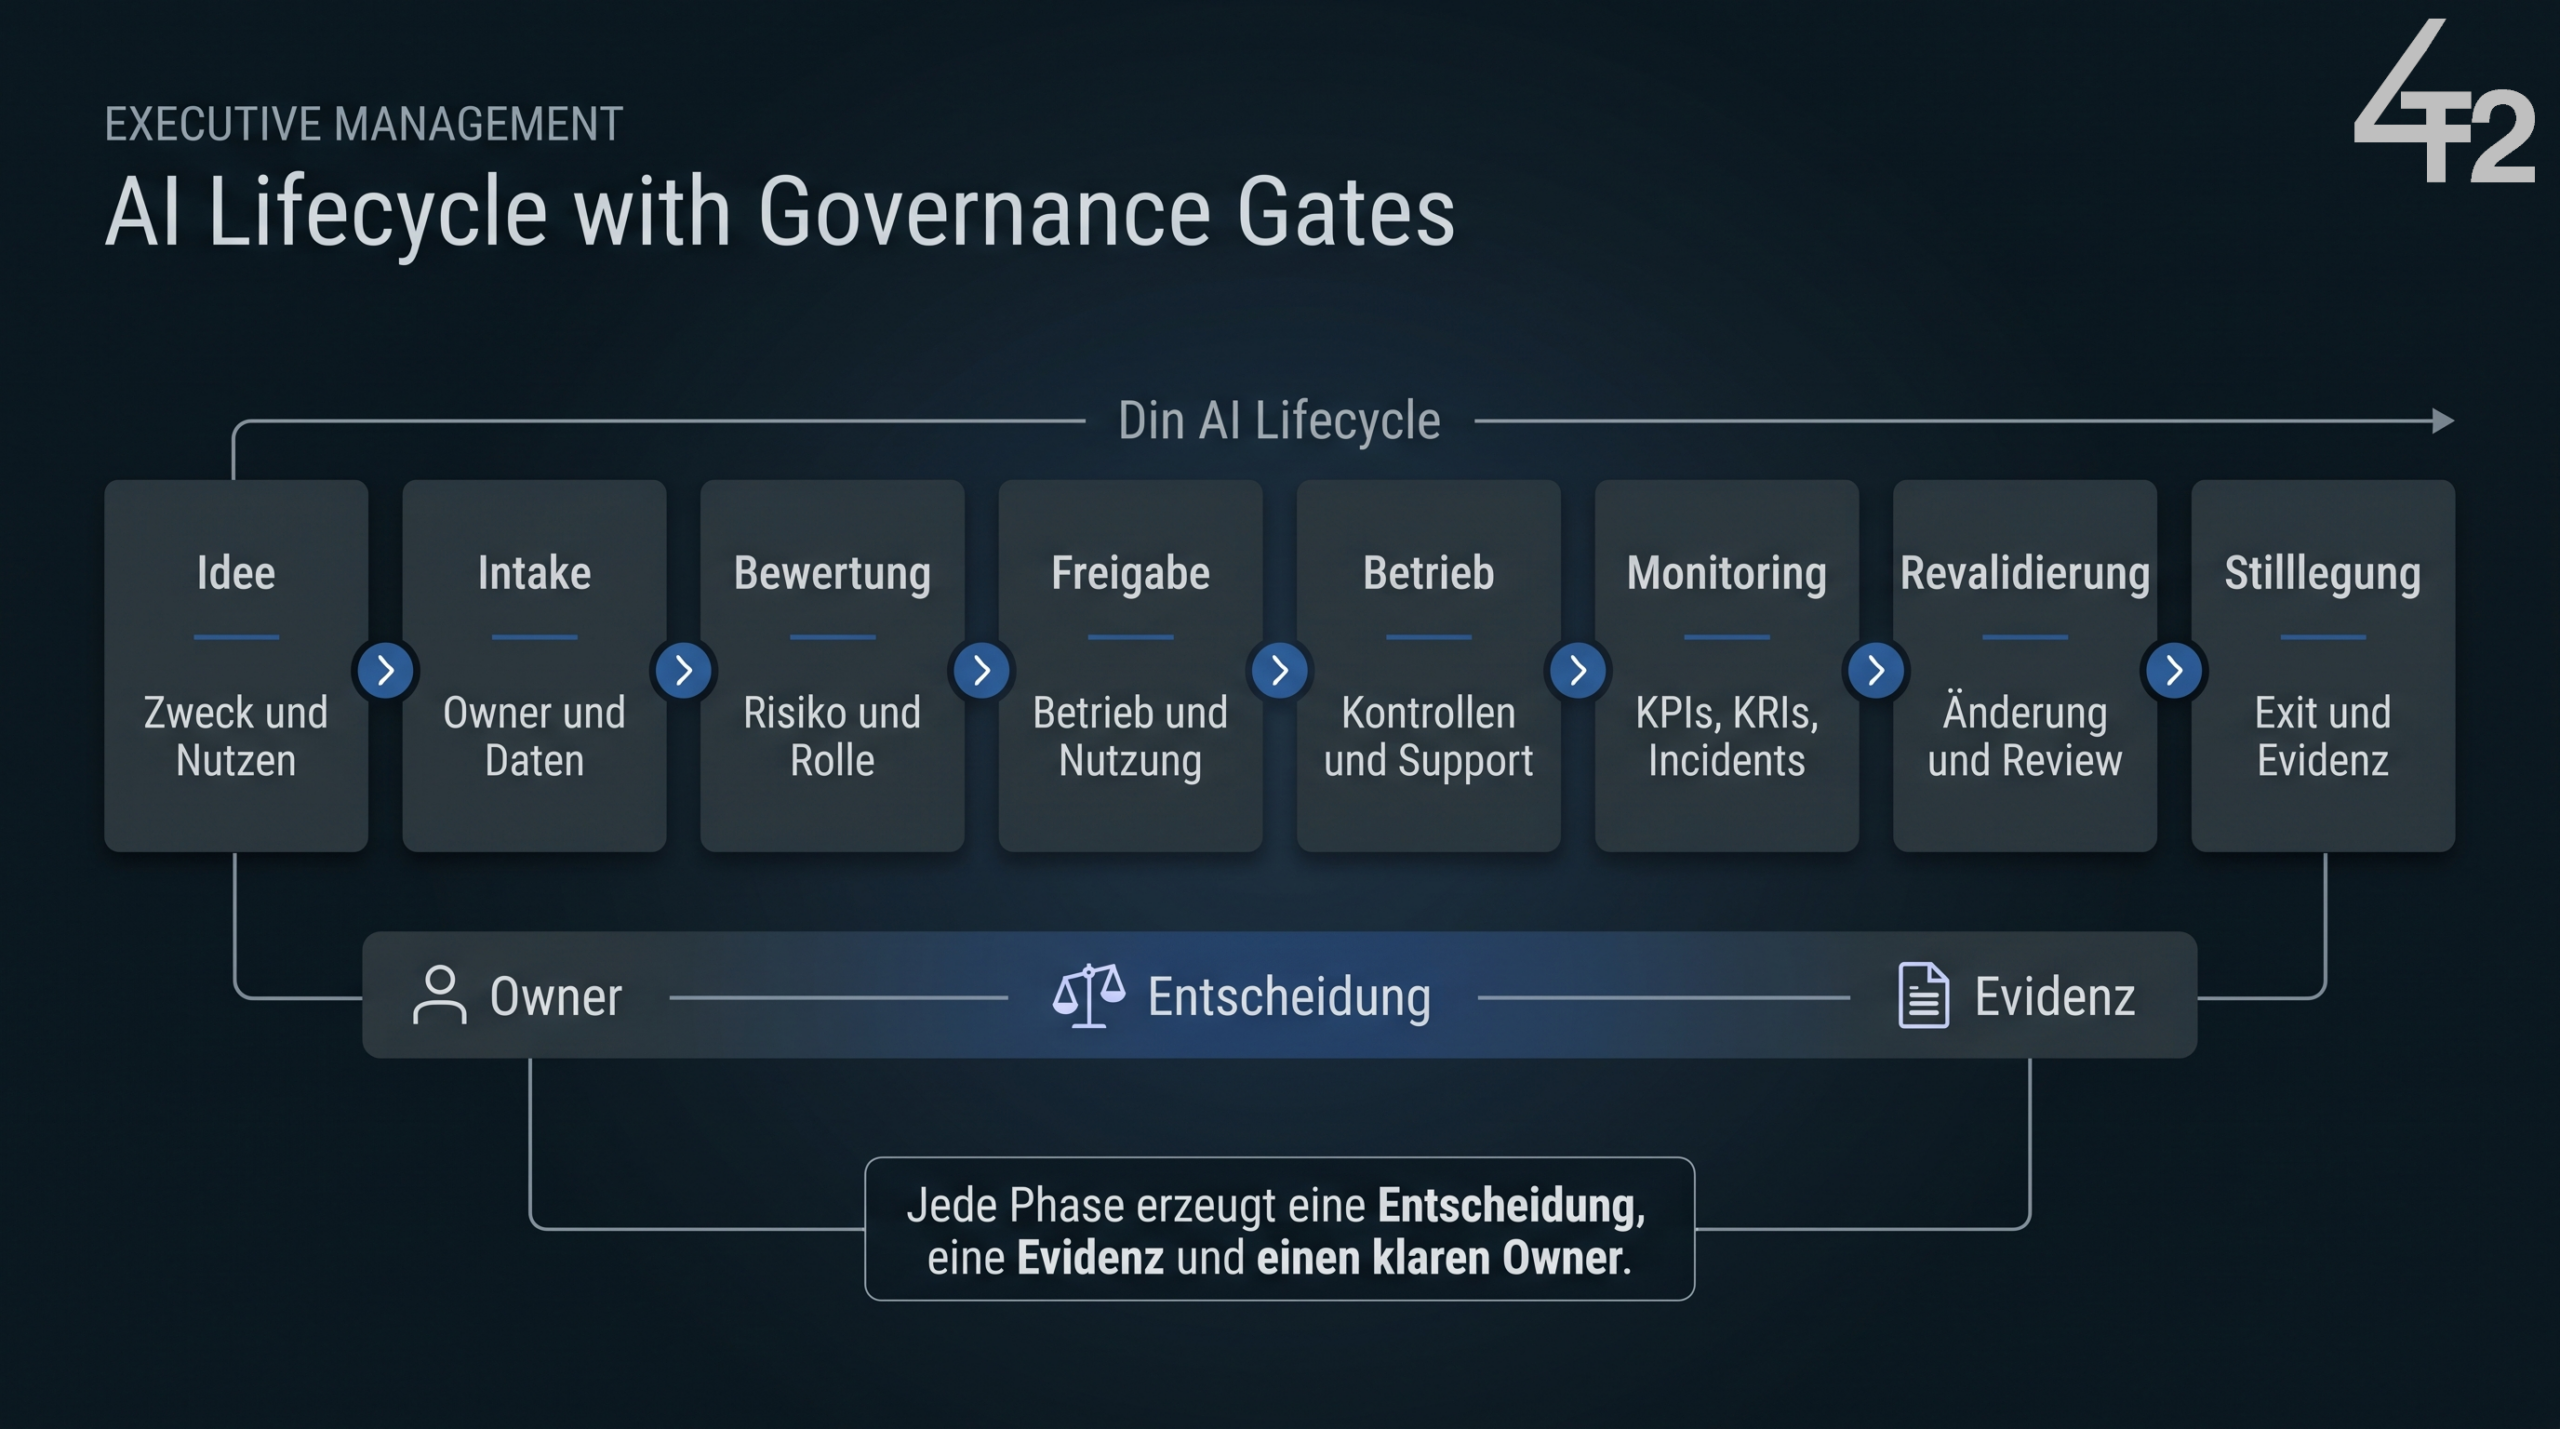
Der Lifecycle lässt eine Entscheidung nicht verschwinden, sobald ein Projekt abgeschlossen ist. Bereits beim Intake wird festgehalten, was das System leisten soll und wer dafür einsteht. Bei der Bewertung wird sichtbar, welche Wirkung, Daten und Abhängigkeiten dazugehören. Der Betrieb bestätigt fortlaufend, dass die Voraussetzungen noch gelten. Ändert sich etwas Wesentliches, wird die ursprüngliche Entscheidung wieder geöffnet.
So entsteht eine Akte, die auch Monate später verständlich bleibt: nicht als Sammlung von Anhängen, sondern als nachvollziehbare Geschichte eines Systems.
Risikoorientierung ohne Nebel.
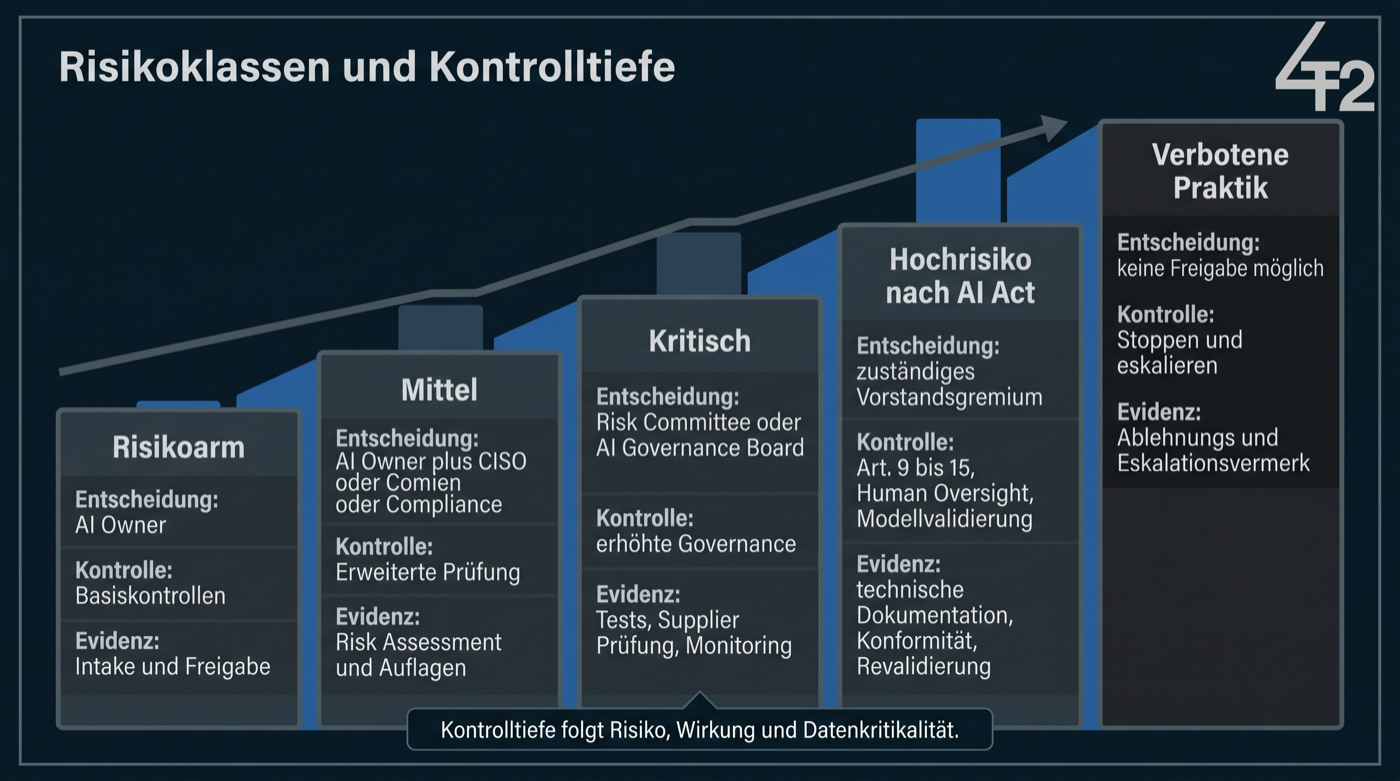
Nicht jede AI braucht dieselbe Maschinerie. Aber jede AI braucht eine begründete Einstufung. Kontrolltiefe folgt Risiko, Wirkung und Datenkritikalität – nicht der Lautstärke des Tools.
Ein System kann sicher laufen und dennoch falsch eingesetzt werden.
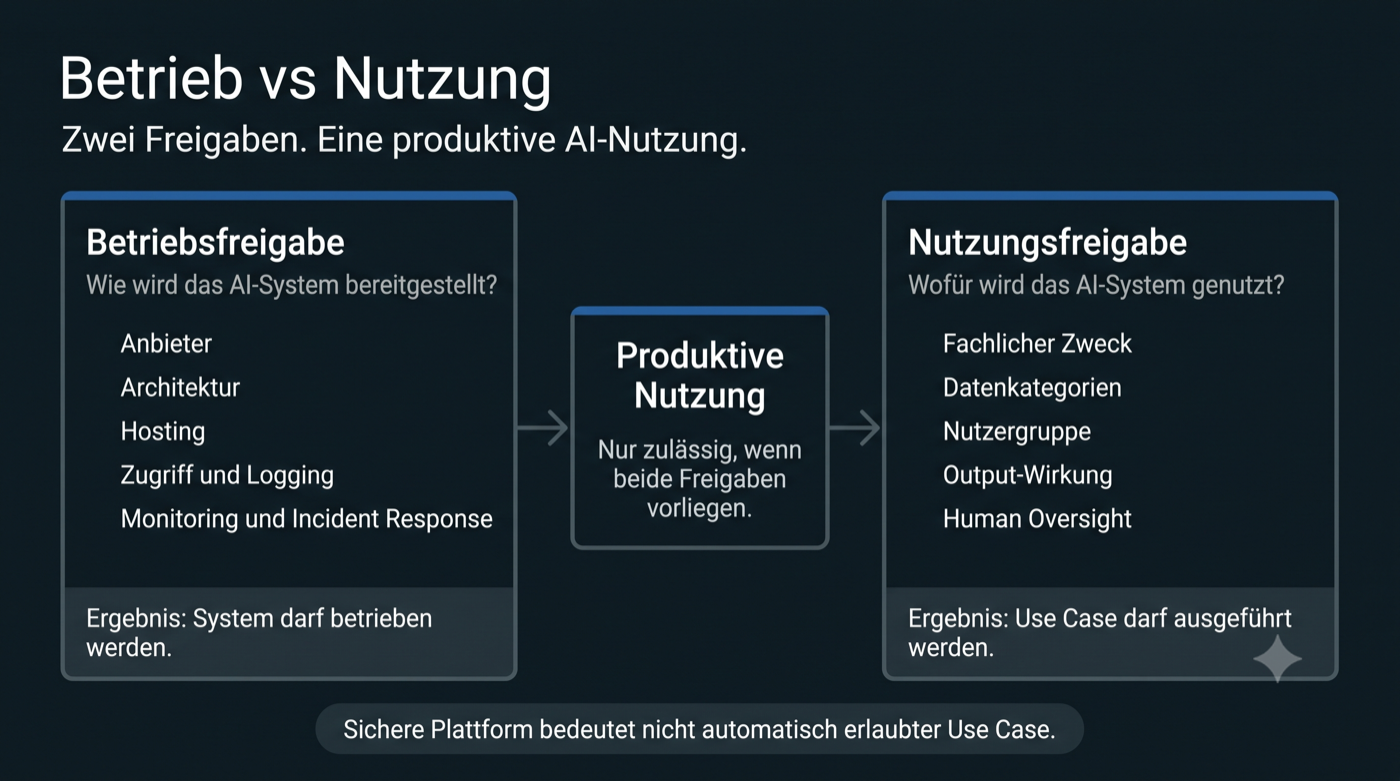
Das Framework trennt deshalb Betriebsfreigabe und Nutzungsfreigabe. Die Betriebsfreigabe prüft, ob Plattform und System unter nachgewiesenen Bedingungen sicher betrieben werden können. Dafür müssen Architektur, Zugriffe, Datenflüsse, Logging, Tests, Lieferantensteuerung und Incident Readiness zusammenpassen.
Die Nutzungsfreigabe beantwortet eine andere Frage: Darf genau dieser Use Case mit diesem Zweck, diesen Daten und diesem Personenkreis eingesetzt werden? Sie verlangt eine klare Verantwortlichkeit und, wo nötig, wirksame menschliche Aufsicht. Sobald Modell, Daten, Zweck, Integration oder Risiko verändert werden, prüft das Institut die Entscheidung erneut.
Die Dokumente beantworten unterschiedliche Fragen – ohne sich zu widersprechen.
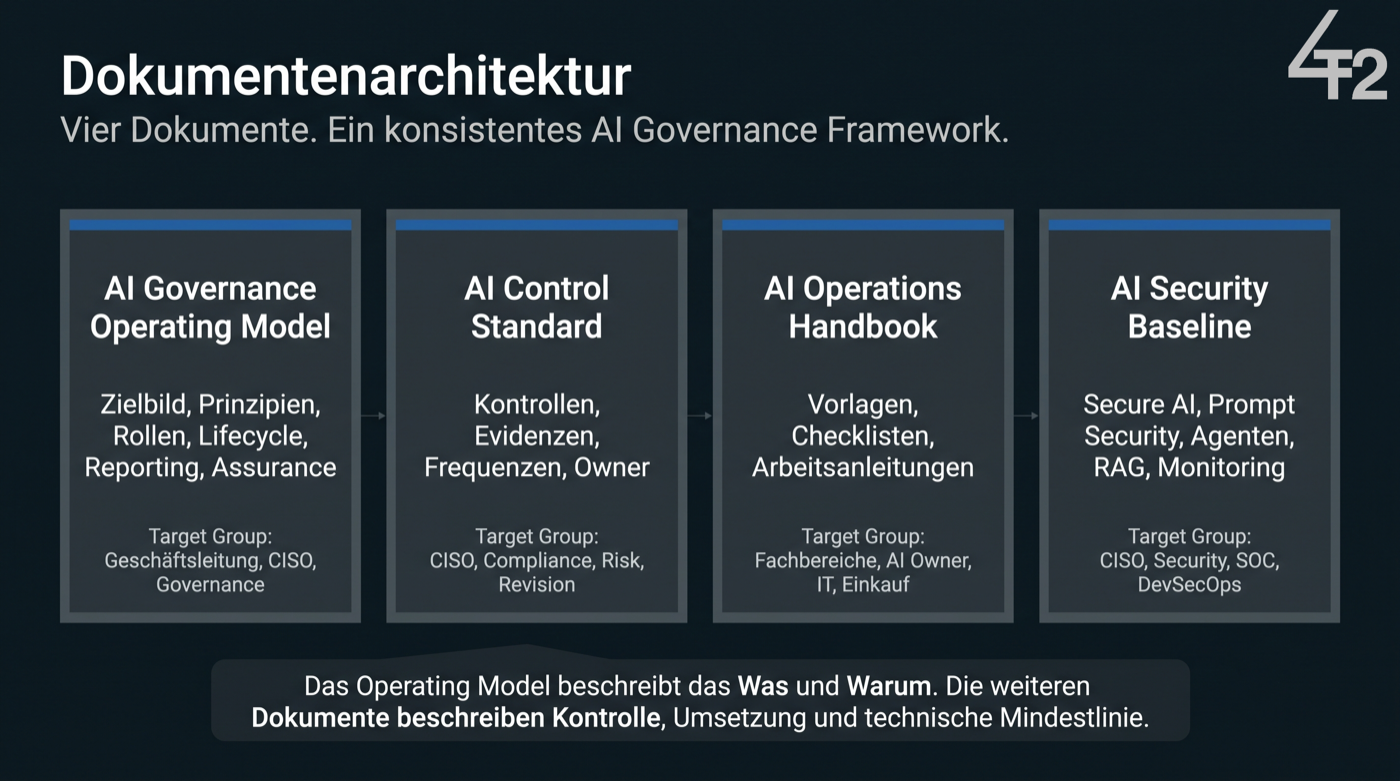
Das Operating Model gibt Richtung und Verantwortlichkeit. Der Control Standard definiert, was prüfbar sein muss. Das Operations Handbook macht die Entscheidungen ausführbar. Die Security Baseline legt fest, was technisch vorliegen muss. Diese Architektur verhindert Doppelablagen und die klassische Lücke zwischen Governance-Entscheid und technischem Betrieb.
Vier Dokumente. Jede Frage hat ihren Ort.
Wer das Gesamtbild braucht, beginnt mit dem Governance Framework. Wer Kontrollen prüfen oder in ein bestehendes Kontrollsystem übernehmen will, nutzt den Control Standard. Das Operations Handbook gehört in die Hände der Teams, die den Ablauf ausführen. Die Security Baseline richtet sich an jene, die eine AI-Plattform und ihre Integrationen absichern. Zusammen bilden sie ein Steuerungssystem, das nicht bei der Theorie endet.
Die Dokumente sind frei verfügbar. Sie ersetzen keine Einzelfallprüfung, geben aber eine belastbare Arbeitsgrundlage für die ersten Entscheidungen und die spätere Umsetzung.
AI Governance Framework for Financial Institutions
Wenn Verantwortlichkeit, Lifecycle, Risikoappetit, Reporting und Assurance geklärt werden müssen.
AI Control Standard
Wenn Safeguards, Nachweise, Tests und Abweichungen einheitlich prüfbar werden sollen.
AI Operations Handbook
Wenn Intake, Einstufung, Freigabe, Änderung, Incident und Exit im Alltag funktionieren müssen.
AI Security Baseline
Wenn Plattformen, Daten, RAG, Agenten, MCP und der laufende AI-Betrieb abgesichert werden.
Gilt das Framework nur für Hochrisiko-AI nach dem EU AI Act?
Nein. Es steuert das gesamte AI-Portfolio risikobasiert. Die Einordnung nach dem EU AI Act ist ein wichtiger Entscheidungsbaustein, aber nicht die gesamte Governance. Auch ein vermeintlich einfacher Use Case braucht eine verantwortete Entscheidung.
Wie passt das Framework zu DORA, DSGVO und einer bestehenden Security Governance?
Es ersetzt diese Disziplinen nicht. Es verbindet sie dort, wo eine AI-Nutzung eine Entscheidung auslöst. Datenschutz, Informationssicherheit, Lieferantensteuerung, Modellrisiko und ICT-Risiko werden entlang des Lifecycles einbezogen, statt nacheinander und ohne gemeinsamen Nachweis zu arbeiten.
Ist das Framework für ein Schweizer Finanzinstitut nutzbar?
Ja, als Governance- und Kontrollmodell. Ob und in welchem Umfang der EU AI Act rechtlich greift, hängt vom konkreten territorialen und sachlichen Anwendungsbereich ab. Die Schweizer Ausprägung muss zusätzlich die anwendbaren FINMA-Vorgaben berücksichtigen.
Wo wird das Framework in der STOP.LI-Bibliothek eingeordnet?
Es gehört in die Bibliotheksgruppe Frameworks. Die späteren Umsetzungspläne, Kontrollnachweise, Risikoanalysen und Berichte werden jeweils als eigene Arbeitsobjekte geführt und mit diesem Framework verknüpft. Dadurch bleibt ein Dokument an einem klaren Ort und ist trotzdem im Zusammenhang auffindbar.
| Dokumentname | Inhalt |
|---|---|
| NCSC Securing AI Adoption in the Public Sector – Guidelines for AI Deployments 2026 ↗ | Enthält: sieben Sicherheitsprinzipien für Design, Entwicklung, Einsatz, Betrieb und Ausserbetriebnahme von AI-Systemen. Wichtig für: CISO, AI-Verantwortliche, Beschaffung und Entwicklungsteams. Hier verlinkt, weil: es den AI-Lifecycle in konkrete Sicherheitsüberlegungen für die Governance übersetzt. |
Die Seite beschreibt ein Governance-Modell und keine Rechtsberatung. Für die regulatorische Bewertung eines konkreten Einsatzes sind die Primärquellen und die eigene Rechtsprüfung massgeblich.
Vom öffentlichen Modell zur eigenen Umsetzung.
4T2 Solutions unterstützt Finanzinstitute und Hersteller bei Einordnung, Anpassung und operativer Einführung. Ausgangspunkt ist eine konkrete Entscheidung oder ein kontrollierter Pilot, nicht ein neues Grossprogramm.